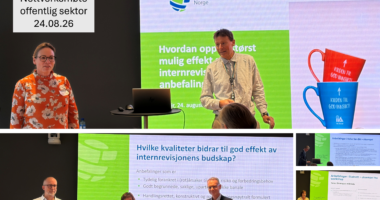

Dette var temaet for årets første og vellykkede Round Table som ble arrangert av IIA Norges Fagnettverk for risikostyring. Ved å lese artikkelen nedenfor vil du få en dypere innsikt i hvordan du kan lykkes med en mer effektiv gjennomføring av revisjonsarbeidet og hvilke forutsetninger som bør ligge til grunn for at du skal kunne bygge videre på forutgående vurderinger foretatt av andre.
Bakgrunn
IIA publiserte i mai 2025 en ny global veiledning: «Global Practice Guide: Coordination and Reliance». Veiledningen erstatter tidligere IIA-publikasjoner fra 2018, 2012 og 2011, og gir oppdatert og praktisk veiledning om hvordan internrevisjon, risikostyring og kontrollfunksjoner kan samarbeide smartere for å ivareta gode risikovurderinger uten å øke ressursbruken. Ny forskning fra COSO peker på at ERM i for liten grad kobles til strategiske beslutninger og reell verdiskaping. Gapet mellom gode risikoprosesser og faktisk beslutningsrelevans er dessverre derfor fortsatt betydelig i mange virksomheter.
Et hyppig problem i denne sammenheng er mangel på omforent risikotaksonomi i organisasjonen (les målestokk og vurderingsprinsipper) som resulterer i for svak pålitelighet og sammenlignbarhet i vurderingene. Enkelte risikovurderinger skaper reell styringsmulighet som er basert på tydelig eierskap, klare prioriteringer og at besluttede tiltak faktisk følges opp, mens andre ender dessverre som lite anvendt dokumentasjon uten verdiskapende effekt.
Del 1 Formålet med den nye «Global Practice Guide – Coordination and Reliance».
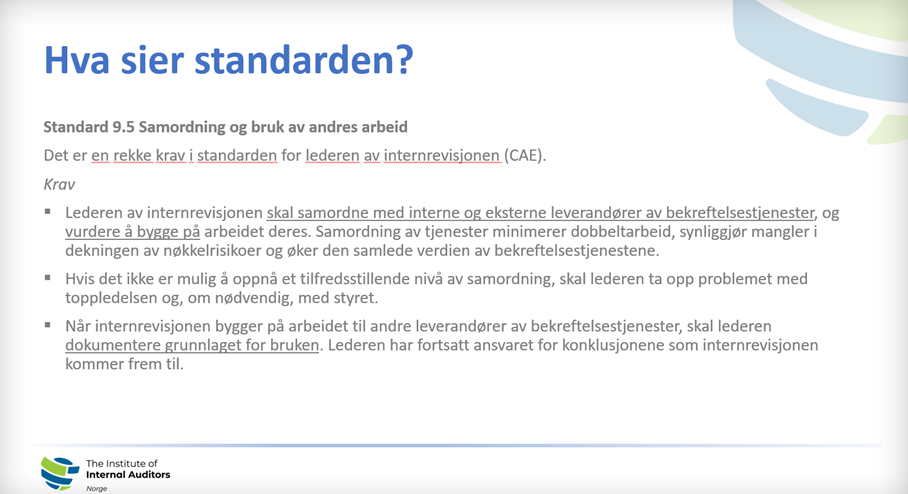
Formålet er – som figuren nedenfor illustrer – å tydeliggjøre hvordan og under hvilke forutsetninger et samspill kan fungere der hvor revisjonen i større grad bygger på andres arbeid for å øke effektiviteten uten at det går på bekostning av kvalitet.
Kilde: IIA
Etter en kort innledning til dette temaet fra Ole Martin Kjørstad fra BDO så ga Mazhar Bashir fra Telenor ASA en introduksjon til den nye Global Practice Guide: Coordination and Reliance (IIA 2025), somomhandler koordineringen and vurderingsprinsipper mellom første-, andre- og -tredjelinje i organisasjonen. Guiden gir konkrete verktøy for effektiv styring av knappe ressurser for å skape et bedre beslutningsgrunnlag for ledelsen i et stadig mer komplekst risikolandskap.
Samordning og bruk av andres arbeid («coordination and reliance») er et sentralt element i moderne internrevisjon. Formålet er å sikre en helhetlig og effektiv bekreftelse av virksomhetens viktigste risikoer, samtidig som dobbeltarbeid reduseres og internrevisjonens ressurser brukes der de gir størst verdi. I henhold til IIA Standard 9.5 skal lederen av internrevisjonen samordne med interne og eksterne leverandører av bekreftelsestjenester og vurdere om deres arbeid kan benyttes som grunnlag for internrevisjonens vurderinger. Dersom tilfredsstillende samordning ikke er mulig, skal dette tas opp med toppledelsen og eventuelt styret. Når internrevisjonen bygger på andres arbeid, skal grunnlaget for dette dokumenteres, mens internrevisjonen fortsatt har ansvaret for sine egne konklusjoner.
Bakgrunnen for denne tilnærmingen er blant annet behovet for bedre koordinering mellom virksomhetens ulike «linjer». Førstelinjen har ansvar for risikostyring og internkontroll som en del av den daglige driften. Andrelinjen består blant annet av risikostyrings- og compliance-funksjoner som gir spesialisert støtte, overvåker risikostyringen og utfordrer praksis. Tredjelinjen, internrevisjonen, skal gi uavhengig bekreftelse på at prosessene for risikostyring og internkontroll fungerer som forutsatt. Manglende samhandling kan føre til både «hull» i risikodekningen og unødvendig dobbeltarbeid.
Et viktig virkemiddel er derfor «combined assurance» og «assurance mapping». «Assurance mapping» gir en samlet oversikt over hvilke risikoer som dekkes av ulike interne og eksterne bekreftelsesaktører. Dette skal gjøre det lettere å identifisere områder med høy risiko og begrenset bekreftelse, og som sammen gir et bedre grunnlag for risikobasert planlegging av internrevisjonen. En forutsetning er at bekreftelsesaktørene utvikler en helhetlig forståelse av virksomhetens risikoer basert på en mest mulig felles og konsistent risikotaksonomi.
Det er samtidig viktig å skille mellom «coverage» og «reliance». Revisjonsdekning («coverage») innebærer at et område er vurdert av en eller flere aktører, mens «reliance» (eller «kontrolltillit» på norsk) innebærer at internrevisjonen faktisk bygger på arbeidet til en annen aktør som grunnlag for egne vurderinger. «Reliance» forutsetter derfor en mer systematisk vurdering av kvaliteten på det arbeidet som skal benyttes. Presentasjonen pekte på en god måte særlig på formålet med arbeidet, leverandørens uavhengighet og objektivitet, kompetanse, metodikk, gjennomføring og rapportering.
Graden av «reliance» kan variere fra ingen «reliance» til lav, moderat og høy «reliance». Ved høy «reliance» må det blant annet foreligge et tydelig mandat eller en avtale som regulerer ansvar og omfang, leverandøren må være tilstrekkelig uavhengig og kompetent, arbeidet må være risikobasert og gjennomført etter hensiktsmessige metoder, og resultatene må være dokumentert og rapportert på en pålitelig måte. Ved lavere grad av «reliance» vil internrevisjonen måtte utføre mer selvstendig testing eller validering.
En praktisk konsekvens er at internrevisjonen i planleggingsfasen ikke bare bør spørre «hvilke risikoer skal vi revidere?», men også «hvilken bekreftelse finnes allerede, og hvor pålitelig er den?». Dette kan endre ressursbruken betydelig. Områder med høy og pålitelig bekreftelsesdekning kan kreve mindre egen testing, mens områder med lav dekning eller usikker kvalitet kan prioriteres for egne revisjonshandlinger.
Hovedbudskapet er derfor at «reliance» /kontrolltillit bør inngå som en integrert del av internrevisjonens risikobaserte planlegging. God «reliance» kan gi bedre samlet risikodekning, redusere dobbeltarbeid, frigjøre ressurser og samtidig styrke kvaliteten på internrevisjonens rapportering. Samtidig krever «reliance» en tydelig, dokumentert og kritisk vurdering av arbeidet som andre har utført, og den må aldri innebære at internrevisjonen gir fra seg ansvaret for egne konklusjoner.
Del 2: Fra teori til praksis: Samordning av kontrollplaner og koordinering av oppgaver i DNB’s internrevisjon
I denne delen av møtet delte Rune Kielland Andersson fra DNB sine erfaringer om hvordan DNB samarbeider på tvers av 1. 2. og 3. linje. Fokus på utveksling av informasjon, hvordan man spiller hverandre gode, utvikling av verktøy og ledelsens håp om omforent rapportering på tvers av risikokategorier var viktige temaer.
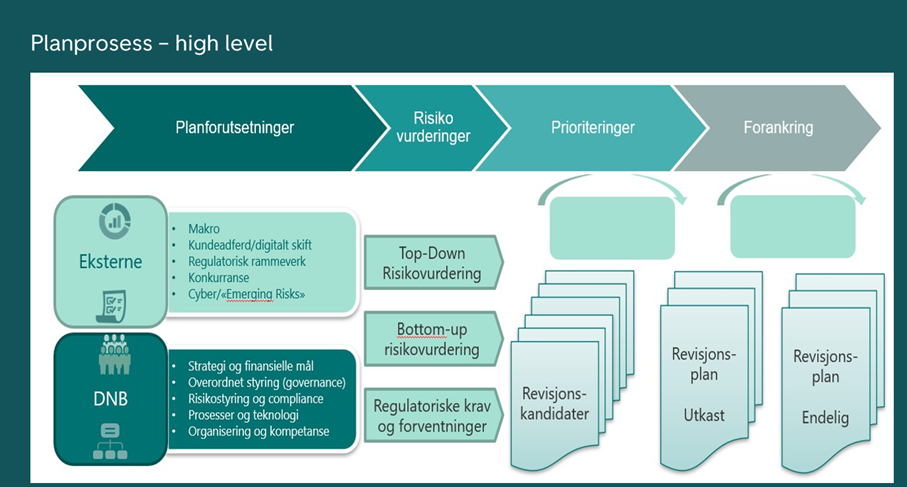
Figuren nedenfor illustrer på en oversiktlig måte hvordan planprosessen for revisjonsarbeidet er tilrettelagt i DNB:
Kilde: DNB
Det å kunne enes om viktige risikoer, hvem som skal være risikoeier, samt videre oppfølging og avstemming av arbeidet er viktige bestanddeler. En ensartet forståelse og rapportering av risiko etter en felles og omforent taksonomi i et felles system anses som ønskelig og er viktig for å skape et godt grunnlag for gode prioriteringer.
Martin Stevens fra Gjensidge fasiliterte en engasjerende debatt med fokus på hva som skaper kvalitet i risikovurderingene og hva som faktisk fungerer i praksis. Konklusjonen, basert på erfaringer fra deltakerne, er at en felles og omforent risikotaksonomi ofte er en svakhet i mange organisasjoner og som resulterer i at det er utfordrende for internrevisjonen å kunne anvende vurderinger foretatt av ulike deler av organisasjonen.
Å utvikle en felles og omforent risikotaksonomi bør derfor være et prioritert tiltak i mange organisasjoner.
I sum var dette et meget vellykket møte Round Table – møte.
Som IIA – medlem kan du laste ned guide – dokumentet her: